

用 mTLS 给家里服务做门禁:内网穿透 iPhone 不用再挂 VPN 了
之前分享过我的访问家里服务的方案是用的zerotier:几台设备组成一个虚拟局域网,手机装上客户端,在外面连上就跟在家里一样。
问题是这个客户端在 iOS 上注册的是一条 VPN 配置,设置里会多出一条连接,状态栏也会亮 VPN 标记。所以每次用之前,都得先把这条 VPN 打开。开一次等十几秒,进去看一眼 HA,关掉,再等十几秒,一天这么来回十几次。
更烦的是开着 VPN 的时候,银行 App 直接打不开。招商、建行、还有几个券商,检测到 VPN 就拒绝服务。所以我得先关 VPN 才能付款,付完再开回来。iOS 那个 VPN 开关切一次要转半天圈,设置里点进去还要再确认一次。
这套流程用了快一年,一直忍着。直到有一次在外面要交个材料,银行 App 和家里的 NAS 来回切换了五遍,我决定换个做法。
为什么放弃 VPN
ZeroTier 的思路是把设备拉进一个虚拟局域网。只要连着,访问内网地址就跟在办公室一样,所有服务随便访问。
麻烦出在它所依赖的那条系统 VPN 上。iOS 不允许普通 App 自己建虚拟网卡,想跑这种二层虚拟网络只能走系统的 VPN 框架,所以连接本身在系统里就是一条 VPN。银行 App 查的是设备上有没有隧道接口,不看你的流量实际去往哪里。只要这条隧道挂着,它就会判成「正在使用 VPN」。
我试过几个替代方案,都不太对:
Tailscale 还是 VPN,同一个问题。frp 把端口直接打到公网,前面加一层密码或者 Basic Auth。这类凭据是静态的,泄露一次就一直有效,也没法区分请求方是不是我的设备,抗爆破能力全靠密码长度硬扛。Cloudflare Tunnel 不用开端口,但它要解密流量,家里那些东西我不太想让它看。
后来想清楚了一件事:我要的是「这台设备准不准进」,不是「我能不能连进内网」。前者是准入判断,后者是网络层连通性,ZeroTier 只解决了后一半。
把校验提前到握手阶段
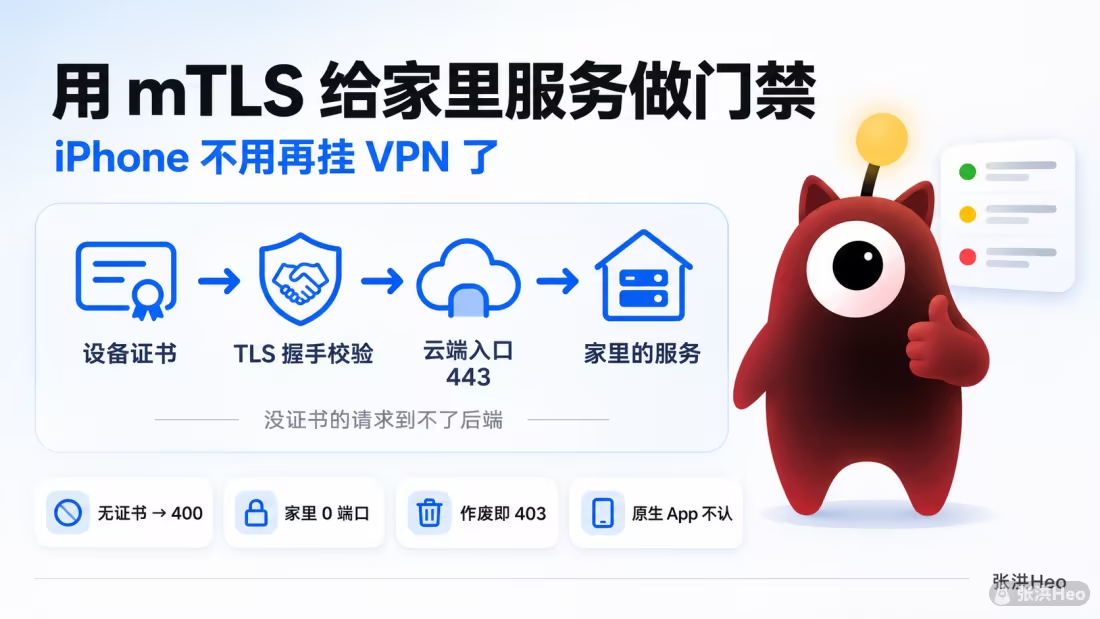
普通 HTTPS 是单向的:浏览器验证服务器是不是真的。mTLS 是双向的,服务器在 TLS 握手阶段也要求客户端出示证书,验不过就直接拒绝,请求到不了后面的服务。
这个「在握手阶段就拦住」很关键。没有证书的人,nginx 连业务请求都不处理,握手完就直接踢掉。
架构变成这样:
1 | 设备(装着客户端证书) |
公网只暴露腾讯云那一台的 443,家里一个端口都不用开。ZeroTier 还留着,但它只负责「服务器到家里」这一段机器之间的连接,不再进我的手机。
落地
腾讯云那台跑了宝塔,nginx 1.28。加三行就够:
1 | ssl_client_certificate /etc/nginx/mtls/ca.crt; |
ssl_verify_client on 是硬性的,没证书的请求 nginx 直接回一行纯文本的 400,业务请求到不了家里的服务。
CA 我自己签的,私钥只放在 Mac 上,服务器上只有公钥证书。每台设备签一张,CN 写设备名,比如 macbook、iphone。有效期给了一年出头,够用又不至于忘了续。
家里那边一行配置都没改。腾讯云反代到 r5s 的 443,用 proxy_ssl_name $host 把域名透传过去,r5s 原有的 nginx 按 server_name 分发,跟我以前在 ZeroTier 里访问时走的是同一套 vhost。
装完之后遇到的三个问题
第一个问题在 HA。
证书装好之后其他站都通了,只有 HA 那个站回 400: Bad Request。绕了一圈发现是 X-Forwarded-For:HA 开了 use_x_forwarded_for,但它不认识 r5s 这个反代,看到请求里带着 XFF 又没有可信代理配置,直接拒。
解决方式是给这个域名单独关掉 XFF 透传,用 nginx 的 map 按 Host 判断。代价是 HA 日志里看到的来源 IP 全是 r5s,我认了。
第二个更麻烦。macOS 上 security import 导入 p12,一直报 MAC verification failed。查下来是我这次导出的 p12 用了 PBES2,macOS 上每次都报这个错。显式指定老一点的算法再导出,才导进去:
1 | openssl pkcs12 -export -keypbe PBE-SHA1-3DES -certpbe PBE-SHA1-3DES -macalg sha1 |
第三个算不上技术问题。设备一多,手动签证书就变成了体力活。改一次设备、换个手机、证书到期,都得重新走一遍命令。所以我写了个自助站点。
苹果设备拿的是 .mobileconfig。里面把 CA 和 p12 一起打包,密码也写在描述文件里,AirDrop 过去点两下同意就装完了,不用手动输密码。
页面顶部有一张状态卡,直接告诉你「这台设备有没有装好」:带了证书显示 CN=macbook · 剩 397 天,没带就写「当前设备未携带证书,访问家里的服务会被拒绝」。实现方式是把站点改成 ssl_verify_client optional。它不强制,但会请求证书,然后让 PHP 读 nginx 传过来的 $ssl_client_verify。
作废这块也做了。设备丢了点一下「作废」,数据库标记,一分钟内同步到 nginx 的指纹黑名单并 reload。实测从 200 变 403 用了不到一分钟。
代价
原生 App 基本都不认客户端证书。HA 的官方 App 就装不上证书,影音库和文件管理的原生客户端也一样。它们不会在 TLS 握手时出示证书。能用的只有浏览器,和 curl 这种能手动指定证书的东西。
我现在的用法是:手机上用 Safari 存书签,Mac 上用浏览器。影音库本来就是在电视上看,电视端走的是局域网。
还有一点得说清楚:mTLS 只能确认「请求方手里有这张证书」,证明不了用手机的人是谁。所以 HA 这类自带登录的服务,登录还是要登。它挡在门外,门里的权限它不管。
现在
家里对外的服务全挂在这一套校验上。新加一个服务,就是加一个 vhost、引一行 include。
手机上不用再挂着 VPN,银行 App 也能正常打开。